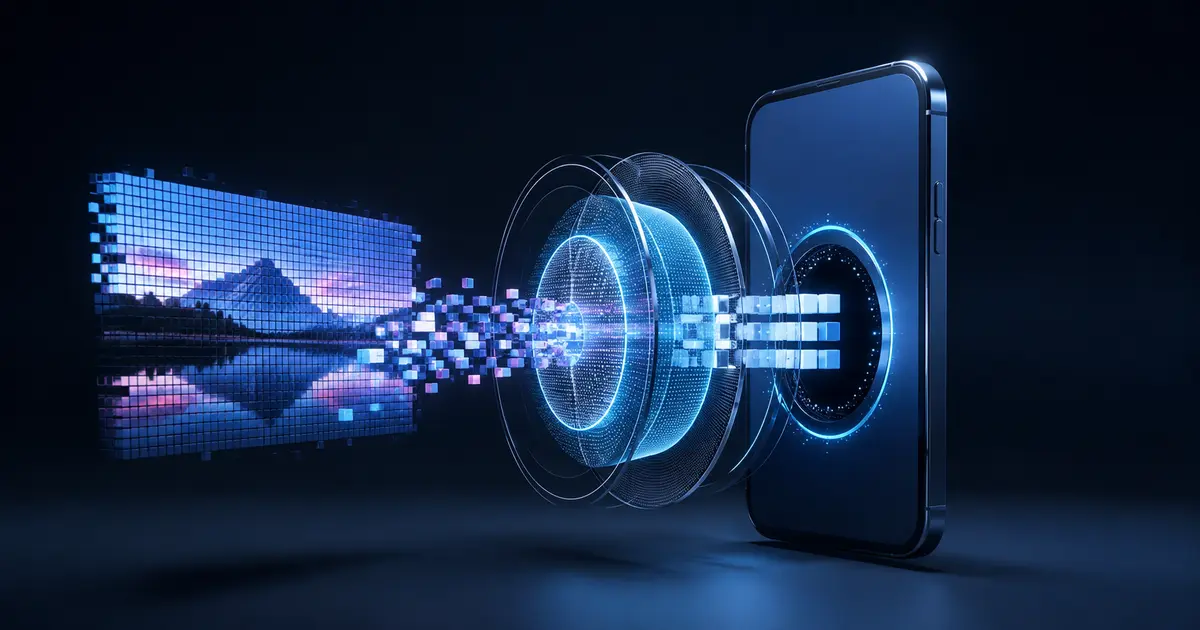
Telefonunuza gelen sıradan bir fotoğrafı açmak neden güvenlik güncellemesi gerektirsin? Çünkü görüntü dosyası yalnız ekranda gösterilen piksellerden ibaret değildir; işletim sistemi dosyanın biçimini, boyutunu ve sıkıştırmasını kodla işler. Apple’ın 17 Ağustos 2026’da yayımladığı iOS 26.6.1 ve iPadOS 26.6.1, görüntü işleme sırasında rastgele kod çalıştırmaya kadar uzanabilen bir ImageIO açığı dâhil çok sayıda sorunu kapatıyor. Bu rehber, paniğe kapılmadan kimlerin güncellemesi gerektiğini ve önce hangi kontrollerin yapılacağını anlatıyor.
iOS 26.6.1 hangi cihazlara geliyor?
Apple’ın güvenlik kaydına göre güncelleme iPhone 11 ve sonraki modeller için sunuluyor. iPad tarafında 12,9 inç iPad Pro’nun üçüncü nesli, 11 inç iPad Pro’nun birinci nesli, iPad Air’in üçüncü nesli, iPad’in sekizinci nesli ve iPad mini’nin beşinci nesli ile bunlardan daha yeni modeller destekleniyor. Cihazınız bu listede değilse “güncelleme görünmüyor” sonucunu arıza saymadan önce kullandığınız iOS dalını ve Apple’ın o model için sunduğu son sürümü kontrol edin.
Güncellemenin güvenlik içeriği Apple tarafından 20 Ağustos’ta ayrıntılandırıldı. Belgede düzeltmelerin ilk kez iOS 27 ve iPadOS 27 beta sürümlerinde bulunduğu belirtiliyor. Bu ifade, beta kurmanız gerektiği anlamına gelmez; düzeltmelerin artık kararlı 26.6.1 sürümüne taşındığını anlatır.
Bir görsel dosyası nasıl kod çalıştırabilir?
ImageIO, uygulamaların farklı görüntü biçimlerini çözmesine yardım eden sistem bileşenidir. CVE-2026-65346 numaralı açıkta, özel hazırlanmış bir görüntü işlenirken tamsayı taşması oluşabiliyor. Apple’ın etki açıklaması bunun rastgele kod yürütmeye yol açabileceğini söylüyor; iyileştirilmiş girdi doğrulamasıyla sorun giderilmiş. CVE-2026-65347 ise görüntü işleme sırasında hizmet reddine, yani uygulama veya işlemin çalışamaz hâle gelmesine neden olabiliyor.
Burada önemli sınır şu: Apple belgesi bu açıkların aktif olarak kullanıldığını söylemiyor. “Bir görsel aldığınız anda telefon ele geçirilir” sonucu çıkarılamaz. Güvenlik güncellemesinin amacı, güvenilmeyen içeriğin işlenebildiği geniş yüzeyi saldırganlardan önce daraltmaktır. Mesajlaşma, tarayıcı, e-posta ve dosya uygulamaları aynı sistem kitaplıklarından yararlanabildiği için tek bileşendeki düzeltme birçok uygulamayı koruyabilir.
Güncellemede yalnız ImageIO yok
- Audio — CVE-2026-65339: Bir uygulamanın hassas kullanıcı bilgisi sızdırabilmesine yol açabilen mantık sorunu giderildi.
- IOGPUFamily — CVE-2026-64788: Zararlı web içeriğinin bellek bozulmasına yol açabildiği sorun düzeltildi.
- Kernel: Uzaktan sistem sonlandırma ve uygulamaların çekirdek belleğini okuyabilmesiyle ilişkili farklı açıklar kapatıldı.
- WebKit: Zararlı web içeriği işlenirken çökme, bellek bozulması veya hassas veri sızıntısı oluşturabilen çeşitli sorunlar giderildi.
CVE sayısını tek başına risk puanı gibi okumamak gerekir. Bazı açıklar yalnız çökme oluştururken bazıları kod yürütmeye veya veri sızıntısına uzanabilir. Ayrıca gerçek risk; saldırı ön koşulu, kullanıcının sürümü ve cihazın maruz kaldığı içeriğe göre değişir. Güncelleme kararında en güvenli ve en basit yol, desteklenen cihazı güncel kararlı sürümde tutmaktır.
Güncellemeden önce beş dakikalık kontrol
- Ayarlar > Genel > Hakkında bölümünden mevcut sürümü not edin.
- iCloud veya bilgisayar üzerinden güncel yedeğinizin tamamlandığını doğrulayın.
- Telefonu güvenilir Wi‑Fi’ye bağlayın ve yeterli pil bırakın; mümkünse şarja takın.
- Kurumsal yönetim profili varsa güncellemeyi engelleyen şirket politikasını kontrol edin.
- Ayarlar > Genel > Yazılım Güncelleme yolunda sürümün Apple tarafından sunulduğunu doğrulayın.
Güncelleme sonrası aynı “Hakkında” ekranını yeniden açıp sürümün 26.6.1 olduğunu görün. Kritik banka, e-imza, VPN veya kurumsal uygulamalarınızı birer kez başlatın. Sorun yaşarsanız önce uygulamayı App Store’dan güncelleyin; cihazı sıfırlamak ilk adım değildir. Genel dijital güvenlik alışkanlıkları için internette güvenilir kaynak seçme rehberimiz de sahte güncelleme sayfalarını ayırt etmeye yardımcı olur.
Otomatik güncelleme açıksa neden sürüm hâlâ eski olabilir?
Otomatik güncelleme, her cihazın yeni sürümü aynı dakika kuracağı anlamına gelmez. İndirme ve kurulum ayrı ayarlar olabilir; yeterli şarj, boş alan ve Wi‑Fi koşulu sağlanmadığında işlem ertelenebilir. Kurumsal cihazlarda yönetim profili de dağıtımı kontrollü biçimde geciktirebilir. Bu nedenle yalnız anahtarın açık olduğuna bakmak yerine kurulu sürümü doğrulamak gerekir.
Güvenlik düzeltmesini almak için iOS 27 beta profili kurmayın. Apple’ın belgesindeki “ilk kez betada sunuldu” ifadesi, 26.6.1 kararlı sürümündeki düzeltmenin kaynağını açıklar. Günlük kullanılan telefonda beta yazılım; uygulama uyumsuzluğu, pil ve veri kaybı riskini artırabilir. Hedefiniz güvenlik yamasıysa resmî kararlı kanal yeterlidir.
Sahte “iOS güncellemesi” sayfalarına dikkat
iPhone güncellemesi bir web sitesindeki “hemen indir” düğmesiyle kurulmaz. Normal kullanıcı için doğru kanal, Ayarlar uygulamasındaki Yazılım Güncelleme ekranıdır. Bir site profil yüklemenizi, bilinmeyen sertifikaya güvenmenizi veya Apple hesabı parolanızı girmeyi istiyorsa işlemi durdurun. Güvenlik haberi doğru olsa bile indirme bağlantısının güvenilir olduğu varsayılmaz.
Sonuç: görüntüyü suçlamak yerine işleme katmanını güncelleyin
iOS 26.6.1’in önemi, tek bir “korkunç fotoğraf” senaryosunda değil; telefonun her gün işlediği görüntü, web ve uygulama verilerindeki hataları topluca azaltmasında. Apple aktif istismar bildirmediği için sansasyon gereksizdir. Desteklenen cihazda yedek alıp resmî kanaldan güncelleme yapmak ise düşük maliyetli, doğrudan ve ölçülebilir bir güvenlik adımıdır.
Kaynaklar
- Apple Support, iOS 26.6.1 ve iPadOS 26.6.1 güvenlik içeriği — 17 Ağustos 2026 sürümü, 20 Ağustos 2026 belge tarihi.
- Apple güvenlik sürümleri listesi — güncel sürüm tablosu.